Cybersecurity aziendale: come individuare le truffe nella tua casella di posta
Categorie
-
Altro
Introduzione
Il 2025 ha visto più di 144 milioni di allegati email contenenti malware, truffe o phishing, con un incremento del 15% rispetto all’anno precedente. (Fonte: Kaspersky)
Questi cyber attacchi non provengono solo da email, ma da molteplici canali, come Tiktok, Booking, Telegram e molti altri.
In ambito aziendale, i truffatori possono contattarti utilizzando nomi e cognomi reali presenti nel tuo team, chiedendo numeri di telefono, account WhatsApp o altri dati personali per “riunioni urgenti” o compiti da svolgere rapidamente. Altri si fingono fornitori o potenziali clienti, inviando richieste d’ordine dal nulla o informazioni sui prezzi di materiali specifici.
Questi messaggi risultano convincenti e personalizzati, adattando automaticamente tono, linguaggio e contesto agli obiettivi dell’attaccante.
In questo articolo ti mostriamo come individuare le tecniche di phishing e proteggere la tua azienda.
Le truffe più comuni nelle email aziendali
Tra le truffe più diffuse troviamo il phishing, che rappresenta il 15% delle violazioni, e può costare fino a 5 milioni di dollari alle organizzazioni. Non si tratta di un semplice attacco informatico, ma di una vera e propria strategia di ingegneria sociale, che sfrutta emozioni e manipolazione per catturare la vittima. (Fonte: Kaspersky)
Spesso gli hacker usano nomi di persone reali, come il titolare o un collega, per convincere l’utente a effettuare pagamenti o fornire dati sensibili come numeri di telefono e informazioni bancarie.
Tipologie di phishing:
- Bulk phishing: email false che sembrano provenire da grandi aziende, usando logo e dominio falsificati. I messaggi solitamente sono: “Problema con il tuo ordine” o “Invio fattura in allegato”.
- Spear phishing: attacco mirato in cui l’hacker studia la vittima e ne assume l’identità. Ad esempio: “Sono in riunione, puoi completare questa mansione urgente?” o richieste di accesso a file interni aziendali.
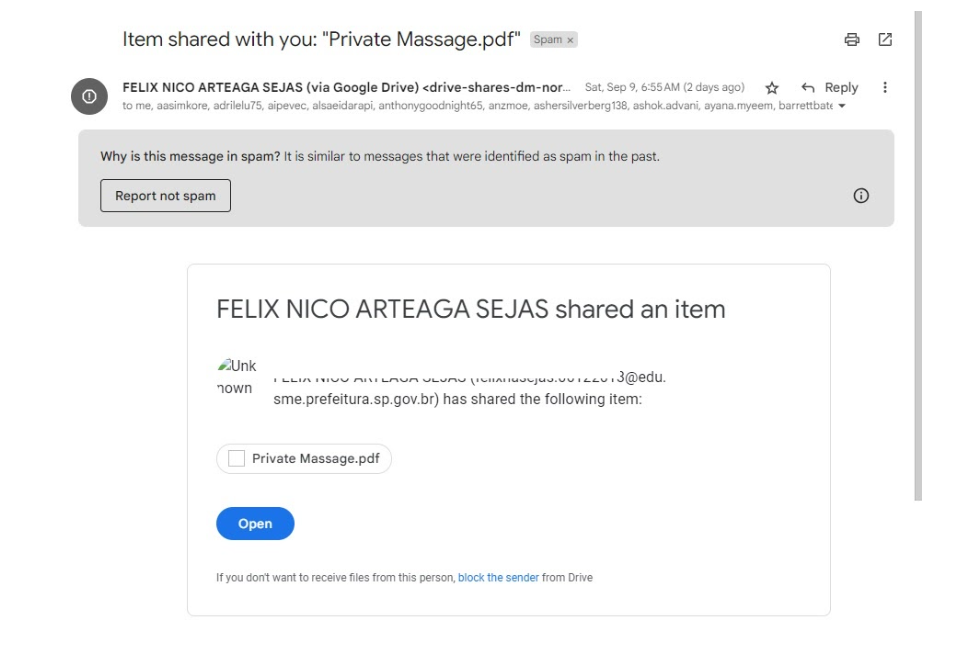
Fonte: Google Support
- Compromissione dell’e-mail aziendale (Business Email Compromise, BEC): hacker che impersonano il CEO o un collega per ottenere accesso a dati riservati o effettuare pagamenti fraudolenti. Oppure, l’hacker compromette l’account di un dipendente, inviando fatture fraudolente ai fornitori.
Come riconoscere il Phishing?
Gli elementi più comuni presenti negli attacchi informatici aziendali sono:
- Urgenze nel completare attività o pagamenti (“Questa fattura è scaduta. Il pagamento deve essere effettuato immediatamente”)
- Errori di ortografia e grammatica
- URL e indirizzi email falsi
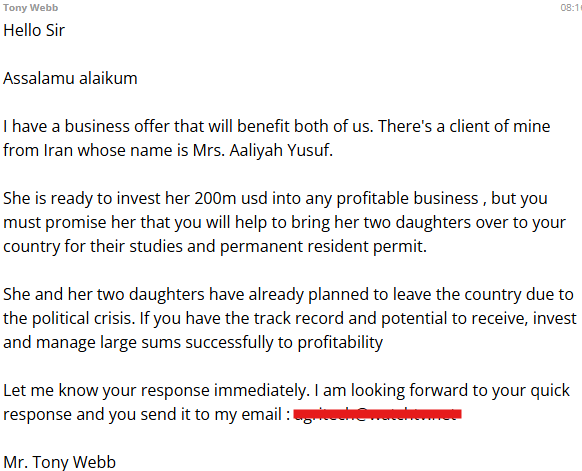
- Messaggi di richiesta di aiuto che sfruttano problemi geopolitici reali.
Verifiche e strumenti anti-phishing:
Per verificare autonomamente un’email sospetta, ti consigliamo di seguire questi passaggi:
- Non scaricare allegati sospetti
- Controllare errori ortografici nel dominio
- Verificare tramite canali ufficiali
- Contattare l’azienda dal sito ufficiale
- Controlla il dominio di invio e l’IP di provenienza
- Non cliccare
- Non rispondere
- Segnalare al reparto IT (se in azienda)
- Avvisare l’azienda reale coinvolta
- Segnalare nella casella di posta
Inoltre, suggeriamo di integrare strumenti quali:
- Filtri antispam
- Software antivirus e antimalware
- Strumenti per la sicurezza degli endpoint
- Filtri web
- Piattaforme di cybersecurity aziendale.
Conclusioni
La cybersecurity aziendale non è più un’opzione, ma una necessità strategica. Le truffe via email, sempre più sofisticate e personalizzate, rappresentano una minaccia concreta per le informazioni aziendali, i dati finanziari e la reputazione del brand.
Riconoscere le tecniche di phishing è fondamentale per prevenire danni economici e violazioni della sicurezza. Anche messaggi apparentemente innocui, che sfruttano nomi reali, contatti fidati o eventi geopolitici, possono nascondere rischi significativi.
L’adozione di buone pratiche, come la verifica dei mittenti, il controllo dei link e degli allegati, e la comunicazione con le aziende coinvolte, insieme all’uso di strumenti tecnologici avanzati, riduce sensibilmente il rischio di compromissione.
La protezione dei dati aziendali è una responsabilità condivisa: ogni dipendente informato e ogni procedura di sicurezza implementata contribuiscono a creare un ecosistema più sicuro.
Compila il form per richiedere informazioni
"*" indica i campi obbligatori